Spear phishing: cos’è e come difendersi dalla truffa su misura
Lo spear phishing è una truffa via email costruita su misura per una singola persona, perché chi scrive conosce di voi nome, lavoro e contatti e così ottiene credenziali o bonifici senza destare sospetti. Se un’email vi chiede soldi o password con troppa confidenza, fermatevi e leggete qui come riconoscere lo spear phishing e cosa fare se avete già risposto.
Cos’è lo spear phishing e perché si chiama così
In ambito informatico lo spear phishing ha un significato preciso: è una forma di ingegneria sociale, cioè di manipolazione psicologica, rivolta a un unico destinatario o a pochi colleghi dello stesso ufficio. Chi lo prepara si presenta come qualcuno di cui vi fidate già, un collega, un fornitore, un ufficio pubblico, e per questo supera le difese di chi è abituato a diffidare.
“Spear” in inglese è la fiocina, l’arpione con cui si colpisce un pesce alla volta, e “phishing” è “fishing”, la pesca, scritta con la grafia degli hacker. Tradotto, il nome racconta già il metodo: chi attacca ha scelto la sua preda e la segue finché abbocca.
Nel mirino finiscono dirigenti, impiegati che firmano pagamenti e chiunque abbia accesso a un conto corrente. Quando il bersaglio è il vertice di un’azienda si parla di whaling, la caccia alla balena, e i bonifici chiesti arrivano a milioni di euro.
Anche in ambito privato l’attacco segue lo stesso schema: un’email della banca che cita l’ultimo addebito vero, un avvocato che scrive per una pratica di successione che avete in corso. A pagare rischiate di essere voi, perché per la banca un accesso fatto con le vostre credenziali risulta autorizzato.
Cosa caratterizza lo spear phishing
Ciò che caratterizza lo spear phishing rispetto a una truffa qualsiasi è il lavoro di ricerca che viene prima, tutto concentrato sul destinatario, per scrivere un messaggio credibile in ogni dettaglio. Proprio per questo i filtri antispam faticano a riconoscerlo: arriva con un mittente e un oggetto plausibili, con un testo mai visto prima, a volte da una casella vera violata in precedenza.
Chi prepara l’attacco vuole che la vittima compia un’azione precisa e che la compia convinta di rispondere a una richiesta legittima, perché chi pensa di fare il proprio dovere procede senza controllare. Ecco cosa cerca di ottenere un messaggio di spear phishing cucito addosso a voi:
- Credenziali di accesso al conto corrente o alla casella di posta
- Un bonifico autorizzato da voi, verso un conto che sembra legittimo
- Documenti d’identità e dati utili ad aprire conti a vostro nome
- L’installazione di un programma che resta in ascolto sul dispositivo
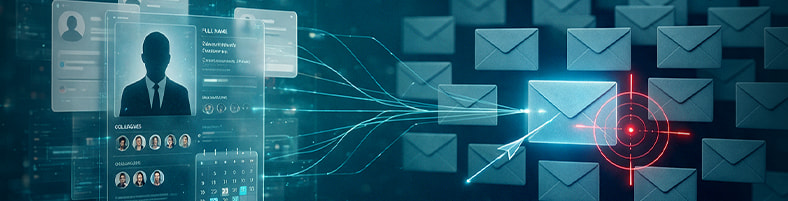
Spesso poi la truffa di spear phishing si sviluppa in più email, perché il primo messaggio chiede un’informazione innocua o si inserisce in una conversazione già avviata, e la richiesta vera arriva dopo qualche scambio, quando il mittente vi è diventato familiare.
Il lavoro di raccolta che precede l’attacco
Prima di scrivere una sola riga, chi attacca costruisce una scheda su di voi e di solito comincia dal profilo professionale, dove ruolo, colleghi e fornitori si leggono in chiaro. Da quelle informazioni ricava con chi lavorate ogni giorno e chi vi manda le fatture, perciò non stupisce che sia lo stesso terreno su cui nascono le truffe che passano da LinkedIn.
Il resto delle informazioni per la truffa dello spear phishing arriva dai social e dai dati usciti con altre eventuali violazioni: una vecchia password finita in un archivio rubato, l’indirizzo del vostro commercialista, la foto di una vacanza che dice quando siete lontani dall’ufficio. Bastano mezza giornata e qualche ricerca per avere un ritratto sufficiente a ingannarvi.
Oltre a studiare voi, il truffatore si informa anche sulla persona di cui userà il nome. Quando si tratta di una figura pubblica può ad esempio sfruttare la pagina istituzionale che ne riporta nome e ruolo. Un alert dell’Agenzia per la Cybersicurezza Nazionale del 10 luglio 2025 documenta una campagna che impersonava il direttore generale dell’Agenzia stessa, da un indirizzo Gmail qualsiasi. L’esca era una falsa comunicazione giudiziaria che accusava il destinatario di reati gravissimi.
Un’accusa del genere funziona anche con chi non gestisce i soldi di un’azienda, perché la paura di un guaio giudiziario e la vergogna spingono a rispondere in fretta, senza chiedere consiglio a nessuno, ed è proprio su quel silenzio che contano i truffatori.
L’esca scritta apposta per voi
L’email di spear phishing supera i controlli che si fanno a colpo d’occhio, dal momento che contiene i nomi giusti, è scritta in un italiano corretto ed è firmata da un nominativo completo di recapiti. In più, cita qualcosa che vi riguarda, una pratica aperta o una fattura emessa, perciò sembra scritta da chi vi conosce.
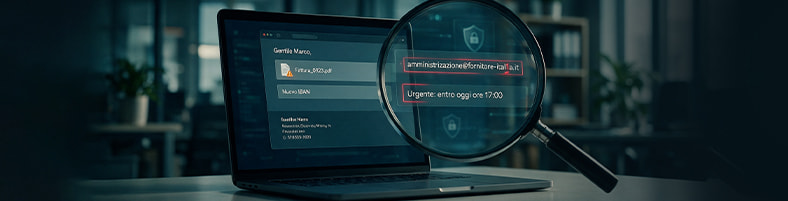
La richiesta arriva in fondo al messaggio e ha l’aria di una pratica ordinaria, come confermare un IBAN, aprire un allegato o accedere a un portale per verificare una posizione. Anche il momento dell’invio è scelto con cura, di solito il venerdì pomeriggio o alla vigilia di un ponte, quando chi è in ufficio ha fretta di chiudere e i controlli si allentano.
Chi ha preparato l’attacco ha previsto anche la vostra prudenza, quindi se rispondete chiedendo conferma, la replica arriva quasi subito, cortese e con tanto di documenti allegati. Se invece telefonate al numero scritto nella firma, dall’altra parte trovate una persona che vi aspetta, e così i recapiti del messaggio finiscono per confermare la truffa.
Perché l’intelligenza artificiale ha moltiplicato i bersagli
Fino a poco tempo fa un’email di spear phishing costava ore di lavoro a mano, e per questo veniva riservata ai bersagli che valevano un tale sforzo. Oggi, un programma di intelligenza artificiale scrive lo stesso messaggio in pochi minuti, in qualsiasi lingua e con il tono giusto, partendo dai dati pubblici della vittima.
I numeri italiani confermano la tendenza: il Rapporto Clusit 2026 attribuisce a phishing e ingegneria sociale il 12,4% degli incidenti gravi registrati in Italia, in crescita del 66% in un anno. L’aumento risulta legato proprio ai messaggi sempre più verosimili generati con l’intelligenza artificiale.
Quando preparare l’esca costa così poco, ai truffatori conviene mandarla anche a un pensionato con un conto corrente normale, perciò la lista dei bersagli si è allungata e imparare a riconoscere i messaggi di spear phishing serve a chiunque abbia una casella di posta o comunque gestisca acquisti o pagamenti online.
Differenza tra phishing e spear phishing
La differenza tra phishing e spear phishing sta tutta nel destinatario, dal momento che il phishing di massa spedisce lo stesso messaggio a milioni di indirizzi e si accontenta di chi ci casca per distrazione, mentre l’attacco mirato ne sceglie uno e costruisce il messaggio su quella persona.
Di conseguenza cambia anche chi firma, perché una truffa generica si presenta con il nome di un grande marchio, le Poste, un corriere o una banca qualsiasi, e con un saluto buono per chiunque. L’email mirata invece porta la firma di una persona con cui avete già a che fare, perciò vi sembra di rispondere a un conoscente.
Anche i guadagni sono diversi, perché una campagna di massa rende pochi euro su ogni singolo invio, mentre un attacco preparato su una sola persona può chiudersi con un bonifico da decine di migliaia di euro. Insomma, davanti a un messaggio così curato l’occhio da solo viene ingannato e serve un metodo di verifica preciso.
Come riconoscere un’email di spear phishing
Anche quando il messaggio è scritto bene, i segnali ci sono e si nascondono nei dettagli tecnici e nel comportamento richiesto. Ecco cosa bisogna controllare quando ricevete un’email di possibile spear phishing, che vi sollecita un pagamento o vi esorta a condividere dati sensibili:
- L’indirizzo email completo del mittente
- La richiesta di riservatezza, presentata come una procedura interna
- L’urgenza, con una scadenza fissata a poche ore
- Il link che porta a un dominio diverso da quello dell’ente citato
- L’IBAN aggiornato all’ultimo momento su una fattura attesa
- Un allegato che vi chiede di cliccare su “Abilita contenuto” o di installare un programma
Dal momento che il nome visualizzato di un sito internet si falsifica in un attimo, apritelo sempre per esteso e leggete il dominio carattere per carattere, perché una lettera doppia o un .it diventato .com sono il travestimento più usato e su uno schermo di telefono potrebbero passare inosservati.
Anche la richiesta di riservatezza è un segnale di pericolo, perché un ente pubblico, una banca o un dirigente vero accettano senza problemi che chiediate conferma a un collega. Chi vi chiede di non parlarne, invece, sta lavorando perché nessuno vi fermi prima del pagamento.
Quando un messaggio tocca soldi o credenziali, la regola che vi consigliamo è sempre la stessa, cioè chiudere l’email e ripartire da un canale che conoscete già, come il numero stampato sulla carta di credito o l’app ufficiale della banca. Pochi minuti di verifica possono salvare l’intero conto corrente.
Come si ferma un attacco di spear phishing
Chi prepara una truffa di spear phishing lavora con quello che si trova online su di voi, quindi la difesa deve iniziare prima che il messaggio arrivi. Sul profilo professionale è normale che ruolo e azienda siano visibili, mentre sui social personali conviene raccontare meno dettagli, come il nome dei colleghi, le foto dall’ufficio o le date delle vacanze, e tenere i profili privati, così la scheda che il truffatore prepara su di voi resta povera di dati troppo specifici.
Se una password finisce in mani sbagliate, l’autenticazione a due fattori rende molto più difficile l’eventuale accesso a un conto, perché l’intruso resta fuori senza il codice che arriva sul vostro telefono. Attivatela su posta, home banking e account di lavoro, cominciando dalla casella email, visto che da lì si recuperano spesso le password di altri servizi.
Accanto a questi due accorgimenti vale la pena di prendere le abitudini che raccomandiamo contro ogni raggiro in rete, cioè le regole di cyber hygiene, e di applicarle anche alle richieste interne, perché lo spear phishing arriva quasi sempre travestito da collega o da fornitore. Ecco alcune azioni concrete che potete eseguire:
- Impostare sul conto una notifica per ogni bonifico in uscita e un limite giornaliero
- Lasciare disattivate le macro, anche quando un documento ricevuto vi chiede di attivarle
- Tenere aggiornati sistema operativo, browser e antivirus
- Usare una password diversa per ogni servizio, con l’aiuto di un gestore di password
- Controllare periodicamente se il vostro indirizzo compare in violazioni di dati già note
- Concordare in famiglia e in ufficio una parola di conferma per le richieste di pagamento
In ufficio conviene prendere un’abitudine condivisa, cioè richiamare il collega o il fornitore al numero che avete in rubrica prima di eseguire un bonifico chiesto per email. In questo modo, un attacco di spear phishing si ferma proprio al momento del pagamento, perché una sola telefonata basta a mandare all’aria il lavoro di chi ha preparato l’esca.
Se nonostante tutto vi arriva un’email che sospettate sia spear phishing, segnalatela prima di cancellarla. La segnalazione può essere diretta all’ufficio informatico, se siete al lavoro, oppure alla banca se è lei a essere imitata. La stessa campagna di solito colpisce più persone dello stesso ambiente, quindi una segnalazione rapida protegge anche i colleghi.
Cosa fare dopo essere caduti nella trappola
Appena vi accorgete di aver risposto a un tentativo di truffa di spear phishing, cambiate la password della casella email e poi quelle dei servizi che usavano le stesse credenziali, e bloccate la carta di credito dall’app. Se avete aperto un allegato, scollegate il dispositivo dalla rete, così un eventuale programma spia smette di comunicare con chi lo ha installato.
Subito dopo chiamate la banca e chiedete di bloccare l’operazione, perché un bonifico non ancora eseguito si può fermare, e anche dopo l’accredito la banca può avviare la procedura di richiamo verso l’istituto che ha ricevuto i soldi. Il richiamo funziona finché il denaro resta su quel conto, quindi ogni ora di ritardo gioca a favore del truffatore.
Chi è stato colpito dallo spear phishing alle volte è spinto a rinunciare alla denuncia per imbarazzo, eppure è proprio questo passaggio a tenere aperta ogni strada successiva, dal rimborso della banca alle indagini. Potete presentarla in un commissariato, oppure segnalare alla Polizia Postale dal portale dedicato e poi firmare la denuncia in un ufficio, allegando le email ricevute, gli estratti conto e ogni schermata che avete conservato.
A usare questo canale sono in tanti, come mostra il bilancio 2025 della Polizia Postale, secondo cui il Commissariato di PS online ha ricevuto 94.000 segnalazioni, mentre i casi di cybercrime economico-finanziario trattati sono stati più di 27.000, con circa 4.500 persone indagate.
Con la denuncia in mano potete chiedere il rimborso alla banca con una diffida scritta e, se la risposta tarda, rivolgervi all’Arbitro Bancario Finanziario. Per questo vi conviene conservare tutto, a cominciare dalle email originali complete di intestazioni tecniche, che sono la prova su cui si basa chi deve decidere.
FAQ
Qual è la differenza tra spear phishing e phishing?
La differenza sta nel destinatario, perché il phishing di massa spedisce lo stesso messaggio a milioni di indirizzi, mentre lo spear phishing ne sceglie uno solo e costruisce l'email sulle informazioni raccolte su quella persona.
Cosa caratterizza lo spear phishing?
Lo caratterizza il lavoro di preparazione che precede l'invio, perché chi attacca studia ruolo, contatti e abitudini della vittima e poi le scrive un messaggio credibile, che i filtri antispam faticano a riconoscere perché arriva con un mittente e un oggetto realistici.
Come si riconosce un'email di spear phishing?
Un'email di spear phishing si tradisce nei dettagli tecnici e nel comportamento che vi chiede, come un dominio del mittente con una desinenza diversa, la richiesta di riservatezza, una scadenza fissata a poche ore o un IBAN diverso rispetto a quello a cui normalmente indirizzate i pagamenti.
Cosa fare se si è vittima di spear phishing?
Per limitare i danni della truffa spear phishing cambiate subito le eventual password coinvolte, bloccate la carta di credito con cui avete effettuate il pagamento o chiamate la banca per fermare il bonifico. Poi presentate denuncia alla Polizia Postale allegando le email ricevute e gli estratti conto.